Domain herrenwinterjacke.de kaufen?
Wir ziehen mit dem Projekt
herrenwinterjacke.de um.
Sind Sie am Kauf der Domain
herrenwinterjacke.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain herrenwinterjacke.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Botnet Detection, Fachbücher von Cliff Wang, Wenke Lee, David DagonDas Buch "Botnet Detection: Countering the Largest Security Threat" bietet eine umfassende Analyse der Bedrohungen, die von Botnets ausgehen, und stellt innovative Ansätze zur Erkennung und Bekämpfung dieser Sicherheitsrisiken vor. Herausgegeben von führenden Experten auf diesem Gebiet, basiert das Werk auf den Ergebnissen eines Workshops, der im Juni 2006 stattfand. Es vereint aktuelle Forschungsergebnisse und Techniken zur Botnet-Erkennung sowie Strategien zur Reaktion auf diese Bedrohungen. Die Inhalte sind sowohl für Fachleute aus der Industrie als auch für akademische Forscher von Bedeutung und bieten wertvolle Einblicke in die neuesten Entwicklungen und Herausforderungen im Bereich der Cybersicherheit. Das Buch eignet sich zudem als ergänzendes Lehrmaterial für fortgeschrittene Studierende der Informatik und stellt eine wichtige Ressource für alle dar, die sich mit der Thematik der Botnets auseinandersetzen möchten.139,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
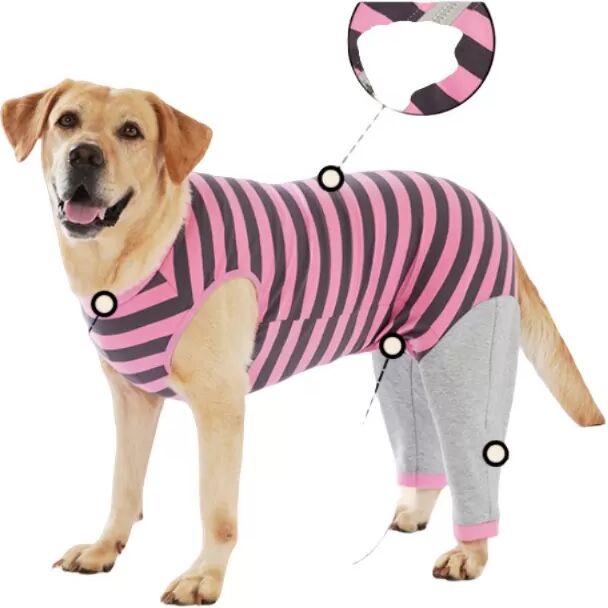
INF Corgi Teddy Hunde Kleidung für kleine bis große Hunde - Herbst- und Winterbekleidung M RosaSchützen Sie die Gelenke Ihres Hundes mit diesem bequemen Baumwoll-Genesungsanzug. Ideal für Corgis, Teddy Rassen und andere kleine bis große Hunde. Bietet Wärme und verhindert das Lecken nach Operationen. Perfekt für Herbst und Winter. Gelenkschutz & Genesung: Diese Hunde Kleidung bietet hervorragenden Gelenkschutz und Unterstützung, wirkt wie Hunde Knieschoner und Ellbogenschoner. Sie ist ideal als Genesungsanzug nach Operationen, bietet Komfort und verhindert das Lecken oder Kratzen von Wunden. Das Design ist speziell auf Corgis, Teddy Rassen und andere kleine bis große Hunde zugeschnitten und gewährleistet eine bequeme und unterstützende Passform. Dieses multifunktionale Kleidungsstück unterstützt die Heilung und reduziert das Infektionsrisiko, fördert eine schnellere Genesung und verbesserte Mobilität für Ihr geliebtes Haustier. Ein Muss für die postoperative Pflege und die laufende Gelenkunterstützung. Bequemer Baumwollstoff: Hergestellt aus einer Mischung aus 95% Baumwolle und 5% Stretchfaser, bietet dieses Hunde T-Shirt außergewöhnlichen Komfort und Flexibilität. Das weiche Baumwollmaterial ist sanft zur Haut Ihres Hundes, verhindert Irritationen und ermöglicht das Tragen den ganzen Tag. Die zusätzliche Stretchfaser sorgt für eine bequeme und dennoch eng anliegende Passform, die sich mit Ihrem Hund bewegt und uneingeschränkte Bewegungsfreiheit beim Spielen und Ausruhen bietet. Dieser atmungsaktive Stoff ist perfekt für Herbst und Winter und hält Ihr Haustier warm, ohne zu überhitzen. Die hochwertige Baumwollmischung ist zudem leicht zu reinigen und zu pflegen, was sie zu einer praktischen Wahl für Tierhalter macht. Vielseitige Hunde Kleidung: Dieser Hunde Overall ist nicht nur ein stilvolles Outfit, sondern auch eine vielseitige Lösung für verschiedene Bedürfnisse. Er dient als Schutzschicht gegen Schmutz und Ablagerungen bei Outdoor Aktivitäten und hält Ihren Hund sauber und komfortabel. Das Ganzkörperdesign bietet Wärme bei kälterem Wetter und eignet sich daher für Herbst- und Winterspaziergänge. Darüber hinaus kann er als Beruhigungshilfe für ängstliche Hunde verwendet werden und bietet ein Gefühl von Sicherheit und Komfort. Das Design ist für Corgis, Teddy Rassen und andere kleine bis große Hunde geeignet und somit eine vielseitige Ergänzung für die Garderobe Ihres Haustieres. Spezifikationen: Farbe: Farben verfügbar Material: 95% Baumwolle + 5% Stretchfaser Größen: S: Brust 60 cm, Hals 34-38 cm, Rückenlänge 38 cm, Geeignet für Gewichte zwischen 9-12.5 kg Größen: M: Brust 60 cm, Hals 34-38 cm, Rückenlänge 38 cm, Geeignet für Gewichte zwischen 12.5-20 kg Größen: L: Brust 76 cm, Hals 42-46 cm, Rückenlänge 50 cm, Geeignet für Gewichte zwischen 20-27.5 kg Das Paket beinhaltet: Hunde Kleidung x126,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Materialien eignen sich am besten für wärmende Winterbekleidung?
Wolle, Daunen und Fleece sind gute Materialien für wärmende Winterbekleidung, da sie isolierend sind und die Körperwärme speichern. Synthetische Materialien wie Polyester und Nylon können ebenfalls eine gute Wahl sein, da sie wasserabweisend sind und Feuchtigkeit ableiten. Zudem sind Materialien wie Gore-Tex und Thinsulate bekannt für ihre isolierenden Eigenschaften und halten den Körper warm und trocken. **
-
Welche Materialien sind am besten geeignet, um eine wärmende Isolationsjacke herzustellen?
Daunen und synthetische Fasern wie PrimaLoft sind am besten geeignet, um eine wärmende Isolationsjacke herzustellen. Diese Materialien bieten eine gute Wärmeisolierung und sind leicht und komprimierbar. Zudem sind sie atmungsaktiv und halten auch bei feuchten Bedingungen warm. **


Wie können verschiedene Materialien genutzt werden, um wärmende Kleidung herzustellen?
Verschiedene Materialien wie Wolle, Daunen und Fleece können isolierende Schichten bilden, um Wärme zu speichern. Durch das Kombinieren dieser Materialien in mehreren Schichten kann die Wärme besser gespeichert werden. Zudem können wasserabweisende Materialien wie Gore-Tex oder Nylon verwendet werden, um Feuchtigkeit fernzuhalten und die Isolierung zu verbessern. **
Welche Materialien eignen sich am besten, um wärmende Kleidung herzustellen?
Wolle, Daunen und Fleece sind gute Materialien für wärmende Kleidung, da sie isolierend wirken und Körperwärme speichern. Thermolite und Thinsulate sind synthetische Materialien, die ebenfalls gute Isoliereigenschaften haben. Bei extremen Bedingungen können auch Materialien wie Gore-Tex oder Primaloft verwendet werden, um zusätzlichen Schutz vor Kälte zu bieten. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bauer, Inge: Kleidung filzenKleidung filzen , Ein Arbeitsbuch zur Herstellung von nahtloser Filzkleidung , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 202012, Produktform: Leinen, Titel der Reihe: Galeriebücher##, Autoren: Bauer, Inge~Mattmüller-Maier, Regina, Seitenzahl/Blattzahl: 143, Keyword: Filzmode; Kleidung selbst filzen; Textilkunst, Fachschema: Design / Textildesign~Textildesign~Textilindustrie, Fachkategorie: Textilkunst~Ausbildung: Mode und Textilien~Handarbeit, Dekoration und Kunsthandwerk, Thema: Optimieren, Warengruppe: HC/Basteln/Handarbeiten, Fachkategorie: Bekleidungs- & Textilindustrie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Maro Verlag, Verlag: Maro Verlag, Verlag: Maro Verlag & Druck Benno Ksmayr, Länge: 226, Breite: 223, Höhe: 15, Gewicht: 573, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Botnet Detection, Fachbücher von Cliff Wang, Wenke Lee, David DagonDas Buch "Botnet Detection: Countering the Largest Security Threat" bietet eine umfassende Analyse der Bedrohungen, die von Botnets ausgehen, und stellt innovative Ansätze zur Erkennung und Bekämpfung dieser Sicherheitsrisiken vor. Herausgegeben von führenden Experten auf diesem Gebiet, basiert das Werk auf den Ergebnissen eines Workshops, der im Juni 2006 stattfand. Es vereint aktuelle Forschungsergebnisse und Techniken zur Botnet-Erkennung sowie Strategien zur Reaktion auf diese Bedrohungen. Die Inhalte sind sowohl für Fachleute aus der Industrie als auch für akademische Forscher von Bedeutung und bieten wertvolle Einblicke in die neuesten Entwicklungen und Herausforderungen im Bereich der Cybersicherheit. Das Buch eignet sich zudem als ergänzendes Lehrmaterial für fortgeschrittene Studierende der Informatik und stellt eine wichtige Ressource für alle dar, die sich mit der Thematik der Botnets auseinandersetzen möchten.139,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
INF Corgi Teddy Hunde Kleidung für kleine bis große Hunde - Herbst- und Winterbekleidung M RosaSchützen Sie die Gelenke Ihres Hundes mit diesem bequemen Baumwoll-Genesungsanzug. Ideal für Corgis, Teddy Rassen und andere kleine bis große Hunde. Bietet Wärme und verhindert das Lecken nach Operationen. Perfekt für Herbst und Winter. Gelenkschutz & Genesung: Diese Hunde Kleidung bietet hervorragenden Gelenkschutz und Unterstützung, wirkt wie Hunde Knieschoner und Ellbogenschoner. Sie ist ideal als Genesungsanzug nach Operationen, bietet Komfort und verhindert das Lecken oder Kratzen von Wunden. Das Design ist speziell auf Corgis, Teddy Rassen und andere kleine bis große Hunde zugeschnitten und gewährleistet eine bequeme und unterstützende Passform. Dieses multifunktionale Kleidungsstück unterstützt die Heilung und reduziert das Infektionsrisiko, fördert eine schnellere Genesung und verbesserte Mobilität für Ihr geliebtes Haustier. Ein Muss für die postoperative Pflege und die laufende Gelenkunterstützung. Bequemer Baumwollstoff: Hergestellt aus einer Mischung aus 95% Baumwolle und 5% Stretchfaser, bietet dieses Hunde T-Shirt außergewöhnlichen Komfort und Flexibilität. Das weiche Baumwollmaterial ist sanft zur Haut Ihres Hundes, verhindert Irritationen und ermöglicht das Tragen den ganzen Tag. Die zusätzliche Stretchfaser sorgt für eine bequeme und dennoch eng anliegende Passform, die sich mit Ihrem Hund bewegt und uneingeschränkte Bewegungsfreiheit beim Spielen und Ausruhen bietet. Dieser atmungsaktive Stoff ist perfekt für Herbst und Winter und hält Ihr Haustier warm, ohne zu überhitzen. Die hochwertige Baumwollmischung ist zudem leicht zu reinigen und zu pflegen, was sie zu einer praktischen Wahl für Tierhalter macht. Vielseitige Hunde Kleidung: Dieser Hunde Overall ist nicht nur ein stilvolles Outfit, sondern auch eine vielseitige Lösung für verschiedene Bedürfnisse. Er dient als Schutzschicht gegen Schmutz und Ablagerungen bei Outdoor Aktivitäten und hält Ihren Hund sauber und komfortabel. Das Ganzkörperdesign bietet Wärme bei kälterem Wetter und eignet sich daher für Herbst- und Winterspaziergänge. Darüber hinaus kann er als Beruhigungshilfe für ängstliche Hunde verwendet werden und bietet ein Gefühl von Sicherheit und Komfort. Das Design ist für Corgis, Teddy Rassen und andere kleine bis große Hunde geeignet und somit eine vielseitige Ergänzung für die Garderobe Ihres Haustieres. Spezifikationen: Farbe: Farben verfügbar Material: 95% Baumwolle + 5% Stretchfaser Größen: S: Brust 60 cm, Hals 34-38 cm, Rückenlänge 38 cm, Geeignet für Gewichte zwischen 9-12.5 kg Größen: M: Brust 60 cm, Hals 34-38 cm, Rückenlänge 38 cm, Geeignet für Gewichte zwischen 12.5-20 kg Größen: L: Brust 76 cm, Hals 42-46 cm, Rückenlänge 50 cm, Geeignet für Gewichte zwischen 20-27.5 kg Das Paket beinhaltet: Hunde Kleidung x126,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Materialien eignen sich am besten für wärmende Winterbekleidung?
Wolle, Daunen und Fleece sind gute Materialien für wärmende Winterbekleidung, da sie isolierend sind und die Körperwärme speichern. Synthetische Materialien wie Polyester und Nylon können ebenfalls eine gute Wahl sein, da sie wasserabweisend sind und Feuchtigkeit ableiten. Zudem sind Materialien wie Gore-Tex und Thinsulate bekannt für ihre isolierenden Eigenschaften und halten den Körper warm und trocken. **
-
Welche Materialien sind am besten geeignet, um eine wärmende Isolationsjacke herzustellen?
Daunen und synthetische Fasern wie PrimaLoft sind am besten geeignet, um eine wärmende Isolationsjacke herzustellen. Diese Materialien bieten eine gute Wärmeisolierung und sind leicht und komprimierbar. Zudem sind sie atmungsaktiv und halten auch bei feuchten Bedingungen warm. **
-
Wie können verschiedene Materialien genutzt werden, um wärmende Kleidung herzustellen?
Verschiedene Materialien wie Wolle, Daunen und Fleece können isolierende Schichten bilden, um Wärme zu speichern. Durch das Kombinieren dieser Materialien in mehreren Schichten kann die Wärme besser gespeichert werden. Zudem können wasserabweisende Materialien wie Gore-Tex oder Nylon verwendet werden, um Feuchtigkeit fernzuhalten und die Isolierung zu verbessern. **
-
Welche Materialien eignen sich am besten, um wärmende Kleidung herzustellen?
Wolle, Daunen und Fleece sind gute Materialien für wärmende Kleidung, da sie isolierend wirken und Körperwärme speichern. Thermolite und Thinsulate sind synthetische Materialien, die ebenfalls gute Isoliereigenschaften haben. Bei extremen Bedingungen können auch Materialien wie Gore-Tex oder Primaloft verwendet werden, um zusätzlichen Schutz vor Kälte zu bieten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.